11 сентября вступила в силу система отчетности в соответствии с Законом ЕС о киберустойчивости: что необходимо сделать владельцам устаревших ПЛК прямо сейчас?
September 14, 2026
*Новости отрасли | 14 сентября 2026 г.*
Для вас важна не дата 11 декабря 2027 года, а 11 сентября 2026 года, три дня назад. В ту пятницу вступили в силу обязанности по отчетности в соответствии с Законом ЕС о киберустойчивости, и они распространяются на оборудование, уже установленное в ваших шкафах, а не на оборудование, которое вы можете приобрести в следующем году. Если контроллер, HMI или привод на вашем производстве имеют подключение к данным, и кто-то активно использует уязвимость в них, у компании-производителя теперь есть 24 часа, чтобы подать уведомление о проблеме, и 72 часа, чтобы подать полное уведомление на платформу ЕС. Никто вам об этом не писал. Ваш склад запасных частей и ваш план капитальных вложений были построены вокруг даты декабря 2027 года, потому что все указывали именно эту дату, и эта дата по-прежнему актуальна для маркировки CE. Просто это не та дата, которая определяет порядок отчетности. Эти две даты теперь разделены тремя и примерно пятнадцатью месяцами, и именно этот промежуток между ними является причиной проблем для предприятия.
Вот оперативная версия. Началась отчетность. Ваша установленная база данных находится в ней. Вероятно, путь обновления для большей части этой установленной базы данных отсутствует. Эти три предложения вместе составляют всю историю, а остальная часть статьи посвящена тому, что может сделать с ними руководитель отдела технического обслуживания или менеджер предприятия.
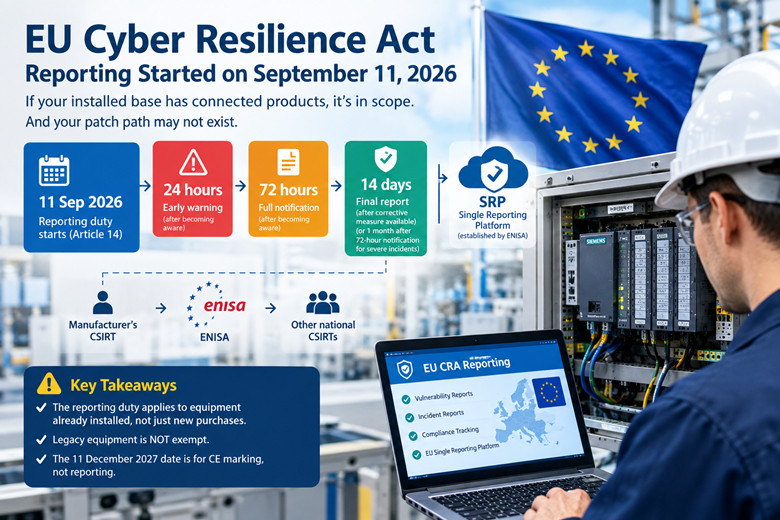
Закон о киберустойчивости — это Регламент (ЕС) 2024/2847. Он вступил в силу 10 декабря 2024 года. Статья 71(2) определяет, когда происходит поэтапное внедрение новых элементов, а не все сразу. Глава IV, касающаяся уполномоченных органов, применяется с 11 июня 2026 года. Статья 14, касающаяся обязанности по отчетности, применяется с 11 сентября 2026 года. Основной режим соответствия, то есть основные требования Приложения I, техническая документация и маркировка CE, применяется с 11 декабря 2027 года.
В прошедшую пятницу вступила в силу обязанность производителей сообщать о нарушениях. С 11 сентября 2026 года производитель обязан сообщать об активно используемых уязвимостях и серьезных инцидентах, затрагивающих безопасность продуктов с цифровыми элементами. Это обязанность сообщать о нарушениях, предусмотренная статьей 14. Проще говоря: если продаваемый производителем подключенный продукт подвергается атакам в реальных условиях, производитель обязан сообщить об этом властям, и сделать это нужно незамедлительно.
Быстрота означает измеримость. Как только производитель узнает об уязвимости, он подает предварительное предупреждение в течение 24 часов, полное уведомление в течение 72 часов и окончательный отчет не позднее чем через 14 дней после того, как станет доступна мера по устранению активно используемой уязвимости, или в течение одного месяца после 72-часового уведомления в случае серьезного инцидента. Отчетность подается один раз через Единую платформу отчетности CRA (SRP), которая была создана ENISA в соответствии со статьей 16 и начала функционировать 11 сентября 2026 года. Уведомление направляется в группу реагирования на инциденты информационной безопасности (CSIRT) головного предприятия производителя и передается в ENISA и другие национальные группы CSIRT. ENISA опубликовала список координаторов CSIRT, охватывающий все 27 государств-членов, 4 сентября 2026 года, что говорит о том, что работы по устранению уязвимости завершались вплоть до установленного срока.
Существует одна деталь, которая часто неправильно истолковывается, и она важна, поскольку отделяет проблему связей с общественностью от юридической проблемы. Делегированный регламент Комиссии (ЕС) 2026/881, принятый 11 декабря 2025 года, позволяет принимающей группе реагирования на инциденты кибербезопасности (CSIRT) откладывать дальнейшее распространение отчета по соображениям кибербезопасности. Внимательно прочтите это. Он ограничивает круг лиц, которые видят отчет. Он не меняет дату его подачи. Ничто в этом делегированном регламенте не приостанавливает отсчет времени подачи отчета самим производителем. Если вы разговариваете с поставщиком и он предполагает, что отсчет времени может быть приостановлен, то это не так.
Затем следует статья 14(8), которая добавляет отдельную обязанность информировать затронутых пользователей. Если производитель не сделает этого вовремя, уведомленные CSIRT могут сами информировать пользователей, если сочтут это соразмерным и необходимым. Это та часть, которую следует иметь в виду во время разговора о гарантии, поскольку это собственный ответ регулирования на вопрос о том, кто в конечном итоге сообщит заводу. Если производитель слишком долго молчит, регулирующий орган может обойти его.
Чаще всего я слышу предположение, и я слышал его почти в таких же словах от людей, которые должны бы лучше разбираться в этом вопросе, что все товары, проданные до декабря 2027 года, подпадают под действие старых правил и, следовательно, не имеют отношения к данному регламенту. Это наполовину правда, а ложная половина – это дорогая половина.
Статья 69(2) сохраняет действие положений о маркировке продукции, выпущенной на рынок до 11 декабря 2027 года, если после этой даты она не подверглась существенной модификации. Таким образом, нетронутая машина, работающая со своей задачей с оригинальным программным обеспечением и без существенных изменений, не соответствует требованиям маркировки CE и Приложения I. Хорошо. В случае с неизмененной линией вас не будут втягивать в проект соответствия, и никто не попросит вас заново документировать панель, изготовленную в 2011 году.
Статья 69(3) отменяет это положение специально для отчетности. Обязанность по статье 14 распространяется на все продукты, подпадающие под действие закона, с цифровыми элементами, выпущенные на рынок до 11 декабря 2027 года, без ограничения по возрасту и без исключений для старого оборудования. Задумайтесь на секунду над фразой «без ограничения по возрасту». Там не говорится о пяти годах, не говорится о десяти годах и не говорится о «все еще поддерживается». Там говорится обо всех продуктах, подпадающих под действие закона, выпущенных на рынок до этой даты.
Теперь добавим к этому правило определения области применения. В область применения входят продукты с цифровыми элементами, предполагаемое или разумно предвидимое использование которых включает прямое или косвенное логическое или физическое соединение данных с устройством или сетью. На вашем предприятии используются устройства Siemens, Rockwell, Mitsubishi и множество других марок, в основном в качестве контроллеров, ЧМИ, приводов и блоков ввода-вывода. Те, которые подключены к Ethernet или любой полевой шине, достигающей сети предприятия, или к которым любой может правдоподобно подключить ноутбук, соответствуют этому критерию. Существуют явные исключения, и они узкие и конкретные: медицинские изделия, сертификация типа транспортных средств, продукция гражданской авиации, морское оборудование, продукция, разработанная исключительно для национальной безопасности или обороны, и идентичные запасные части. Контроллер упаковочной линии в этот список не входит.
Итак, вот что это означает для предприятия, использующего контроллеры и ЧМИ, установленные в период с 2005 по 2020 год. Вы не являетесь обязанной стороной. Обязательство несет производитель. Но принадлежащее вам оборудование является предметом обязательства, и оно распространяется на него без каких-либо ограничений по возрасту. Тонкий клиентский панельный ПК, введенный в эксплуатацию в 2008 году, является таким же кандидатом на использование уязвимости, как и устройство, отгруженное в прошлом месяце, с точки зрения обязанности сообщать о ней. Само устройство на вашем этаже не изменилось. Изменилось то, что теперь компания-производитель имеет законный срок, отсчитывающий, что с ним произойдет.
В этом заложен практический аспект, и именно его я хотел бы донести до своей команды. В системе отчетности с круглосуточным режимом готовность и способность производителя знать, что происходит со старым оборудованием, становится важным фактором соответствия требованиям. Поставщики, которые не могут получить доступ к информации о десятилетней давности, не освобождаются от ответственности. Они обязаны сообщать о том, что им известно. Но поток информации проходит через их каналы поддержки и безопасности, и если ваше предприятие не включено в этот поток, вы узнаете об этом последними.
Срок сдачи отчета — это уже чужой дедлайн. А вот вопрос с патчем — ваш, и он еще хуже.
Рассмотрим последовательность событий. Уязвимость в устаревшем контроллере активно используется злоумышленниками. Производитель узнает об этом, запускает 24-часовой, а затем 72-часовой отсчет времени. Согласно статье 14, он обязан сообщить о том, что ему известно. Чего он делать не обязан, так это исправлять проблему. Комиссия четко указала, что производитель может быть действительно не в состоянии расследовать уязвимость в устаревшем продукте, поскольку невозможно воссоздать среду сборки, зависимости недоступны или люди, знавшие код, ушли. В этом случае производитель все равно должен уведомить, но регламент не требует от него выполнения других обязательств, таких как обработка уязвимостей. Обязанность состоит в том, чтобы сообщать о том, что известно, а не в том, чтобы возобновлять работу над сборкой десятилетней давности.
Если читать это с точки зрения операционного менеджера, то предложение звучит убедительно. Контроллер, чья система не поддерживается, не получит патч. Его вполне могут заблокировать. Таким образом, теперь существует определенный путь, по которому мир узнает о уязвимости вашей производственной линии, производитель вовремя подает необходимые документы, и на вашем заводе ничего физически не меняется. Сообщение о проблеме — это событие, свидетельствующее о раскрытии информации, а не средство ее устранения.
Это переосмысливает период поддержки, превращая его из желательного условия закупки в дату обеспечения безопасности, и меняет место сосредоточения риска. Согласно статье 13(8), производитель должен определить период поддержки для обработки уязвимостей, составляющий не менее пяти лет или ожидаемого периода использования, если он короче, начиная с момента выхода продукта на рынок, и должен указывать дату окончания периода поддержки в момент покупки, как минимум, в формате месяц-год. Согласно статье 13(9), каждое обновление безопасности должно оставаться доступным в течение как минимум 10 лет после выпуска или в течение оставшегося периода поддержки, в зависимости от того, что дольше, и обновления безопасности должны предоставляться бесплатно, за исключением случаев, когда речь идет о специализированных бизнес-продуктах.
Минимальный срок технической поддержки в пять лет — это установленный нормативными актами минимум, и он короткий. Пять лет с момента заказа в 2026 году заканчиваются в 2031 году. Пять лет с момента заказа в 2019 году заканчиваются в 2024 году, который уже позади. На этом заводе у меня есть панели, которые старше некоторых из тех, кто сейчас ими управляет. Поэтому указанная дата окончания технической поддержки, в месяце и году, теперь является чем-то вроде маркировки срока годности на контрольном оборудовании, и ей место в реестре активов рядом с номером модели, а не в маркетинговой презентации поставщика.
Аргумент о миграции вытекает из этого без учета каких-либо инженерных решений. Если дата окончания поддержки — это последняя дата, когда можно ожидать исправления уязвимости, а система отчетности охватывает период до 2027 года без ограничения по возрасту, то дата окончания поддержки — это дата безопасности. Дата безопасности, указанная в дате, — это проблема закупок. Это не проблема ИТ, потому что ИТ-отдел не покупает контроллер, не хранит запасные части и не владеет линией на момент закрытия окна миграции. Она лежит на столе менеджера по техническому обслуживанию, а затем и на столе комитета по капитальным затратам.
Для этого вам не нужно становиться специалистом по соблюдению нормативных требований. Вам потребуется выполнить четыре задания, которые менеджер может поручить конкретным сотрудникам, и одно из них можно начать выполнять уже на этой неделе.
Составьте список подключенного оборудования управления, указав дату окончания периода поддержки рядом с каждым элементом. Слово «подключенное» здесь играет важную роль. Сюда следует включить все, что находится в сети предприятия, все, что подключено к полевой шине, все, к чему может прикасаться интегратор или ноутбук поставщика. Если у вас уже есть система CMMS или реестр активов, содержащие идентификационные номера, расширьте их, вместо того чтобы создавать параллельную электронную таблицу, потому что второй список быстро устареет.
Запросите у поставщиков и дистрибьюторов в письменном виде заявленную дату окончания технической поддержки. При покупке любого товара с этого момента рассматривайте эту дату как спецификацию наряду с количеством входов/выходов и ценой. Никто не будет вести переговоры о контроллере, не зная, сколько у него цифровых входов. Начиная с этого квартала, дата окончания технической поддержки должна обсуждаться в письменном виде, в месяцах и годах, и, если возможно, указываться в коммерческом предложении. Устный ответ не является подтверждением технической поддержки.
Включите в должностную инструкцию кого-нибудь из поставщиков решений по автоматизации каналы уведомлений о безопасности. Не общий почтовый ящик, который никто не читает, и не личный адрес электронной почты, который исчезает, когда человек заходит. Создайте именованную роль с резервной копией и проверкой производительности, к которой могут подключаться оба сотрудника. Уведомления поставщиков — это способ узнать, что уязвимость перешла из стадии теории в стадию активной эксплуатации, и это является отправной точкой для всего, что описано в этой статье.
Разделите оборудование на те части, которые еще можно обновить, и те, которые нельзя. Это разделение — не проверка на соответствие требованиям. Это ваша очередь миграции. Все, что находится в течение периода поддержки, попадает в список технического обслуживания. Все, что находится за его пределами, попадает в список миграции, упорядоченный по стоимости обслуживания в случае остановки. Это и есть вся процедура сортировки. Вам не нужна модель рисков, чтобы провести эту цепочку; вам нужны даты поддержки из второго шага и представление о критичности, которое вы уже держите в голове.
Включите 11 декабря 2027 года в план капитальных вложений, а не рассматривайте это как вопрос ИТ. Именно с этой даты вступает в силу режим полного соответствия, и именно этот крайний срок вам называли в течение двух лет, поэтому планировать только на эту дату — неправильный подход. Если финансирование вашей очереди миграции начнется только тогда, когда 2027 год станет критическим, вы будете осуществлять миграции в условиях нехватки времени без возможности торга по срокам или цене. Финансирование очереди на год раньше обходится дешевле, чем финансирование в последнем квартале 2027 года, и теперь аргумент в пользу безопасности — это не просто лозунг, а веская причина для этого.
Есть еще один момент, который должен быть в голове у менеджера, и он касается отношений, а не процессов. Путь к получению ответа от службы поддержки обычно лежит через дистрибьютора или реселлера, продавшего вам модуль, или через интегратора, который его указал. У этих людей есть те же отношения с производителем, которых у вас нет, и они могут получить письменный ответ, на который ваш общий запрос ни к чему не приведет. Это причина поддерживать небольшое количество налаженных отношений с поставщиками комплектующих и службой поддержки, а не гнаться за самым дешевым предложением по каждой отдельной сделке. Когда вам нужна письменная дата окончания поддержки, ответ на документацию или резервирование на последнюю покупку, вы быстро узнаете, кто на самом деле заинтересован в вашем бизнесе.
Дата | Что применяется
11 июня 2026 г. | Применяется глава IV регламента, касающаяся уполномоченных органов.
11 сентября 2026 г. | Применяются обязанности по отчетности в соответствии со статьей 14. Производители обязаны сообщать об активно используемых уязвимостях и серьезных инцидентах, затрагивающих безопасность продукции с цифровыми элементами.
Как только производитель узнает об уязвимости, начинается отсчет времени для ее сообщения: раннее предупреждение в течение 24 часов, полное уведомление в течение 72 часов и окончательный отчет не позднее чем через 14 дней после того, как станет доступна мера по устранению активно используемой уязвимости, или в течение одного месяца после 72-часового уведомления в случае серьезного инцидента.
11 декабря 2027 г. | Действует полный режим соответствия производителя требованиям, включая основные требования Приложения I, техническую документацию и маркировку CE.
Два замечания по поводу этой таблицы. Во-первых, строка с отчётностью посередине — это не разовое событие. Это постоянное обязательство, которое вступает в силу каждый раз, когда производитель узнаёт об активно используемой уязвимости или серьёзном инциденте, поэтому следует обращать внимание на время, а не на дату. Во-вторых, две строки с датами относятся к разным проектам. Строка за сентябрь 2026 года касается раскрытия информации, и она уже выполняется. Строка за декабрь 2027 года касается соответствия требованиям, и это то, что должен покрыть ваш капитальный план.
Статья 64 устанавливает размер штрафов. За нарушение основных требований Приложения I или обязательств, предусмотренных статьями 13 и 14, административные штрафы составляют до 15 миллионов евро или, для предприятия, до 2,5% от общего годового оборота по всему миру за предыдущий финансовый год, в зависимости от того, какая сумма больше. За другие обязательства предусмотрены штрафы до 10 миллионов евро или 2%. Предоставление неверной, неполной или вводящей в заблуждение информации уполномоченным органам или органам по надзору за рынком влечет за собой штрафы до 5 миллионов евро или 1%. Государства-члены устанавливают правила наложения штрафов, поэтому практическая форма их применения будет различаться в зависимости от страны.
Это риски производителя. Это не ваши риски, и я бы не стал придумывать цифру, показывающую, во сколько это обходится предприятию, потому что это не так. Зато это объясняет поведение. Поставщик, которому грозит потенциальный штраф в размере 15 миллионов евро, или 2,5% от оборота группы, имеет веские причины создать реальный процесс анализа уязвимостей: каналы приема заявок, сортировка обращений, возможность сообщить о проблеме в течение 24 часов. У него также есть веские причины быть осторожным в том, что он записывает. Ожидайте, что запросы на документацию, касающиеся срока службы, доступности обновлений и статуса известных проблем, станут более серьезными в течение следующих восемнадцати месяцев, и ожидайте, что расплывчатый устный ответ будет заменен шаблонным письменным ответом. В целом, это хороший результат для покупателя, потому что производитель, которому нужно что-то измерить, как правило, умеет этим управлять. Задача покупателя — задать вопрос в форме, которая даст устаревший ответ, а не брошюру.
Я бы не стал придавать слишком большого значения цифрам штрафов. Сегодня никто не оштрафован, и мне неизвестно о каких-либо новых волнах принудительного исполнения до начала действия режима соответствия в 2027 году. Причина для беспокойства сейчас заключается в том, что сентябрьская дата уже вступила в силу, и создаваемый ею стимул влияет на то, сколько информации вы предоставляете о своем предприятии.
Идентичные запасные части исключены из сферы действия данного регламента. Это исключение реально, конкретно и относится к тому, что продает поставщик запчастей. Если вы покупаете идентичный сменный модуль для установки в шкаф, в котором уже есть такой модуль, то сама запасная часть не считается продуктом с цифровыми элементами в соответствии с данным регламентом.
Не стоит превращать это в ответ на вопрос о соответствии требованиям, поскольку контроллер, в который устанавливаются эти детали, не подпадает под исключение. Исключение касается запасной части, а не устройства, в котором она находится. Предприятие не может устранить свою уязвимость, купив еще один идентичный модуль. Когда этот контроллер становится предметом отчета из-за того, что в нем активно используется уязвимость, исключение для запасных частей вам ничем не поможет.
На самом деле ответ сводится к одному из двух вариантов. Либо период поддержки, достаточно длительный, чтобы вы никогда не столкнулись с проблемами, либо план миграции с указанием даты. Третьего варианта, предполагающего заказ на покупку и хранение данных, не существует.
Тем не менее, вопросы наличия запасных частей и миграции не противоречат друг другу, и руководитель не должен рассматривать их как таковые. Поддержание работы критически важных систем во время запланированной миграции — это вся работа, и для линии, поддержка которой прекращена, обычно необходимы запасные части именно потому, что её нельзя обновить. Продумайте это с точки зрения эксплуатации. Если поддержка контроллера прекращена, обновления прошивки не планируется, поэтому отказ этого контроллера — это аппаратное событие, на которое нужно реагировать аппаратным обеспечением. Миграция может быть запланирована на восемнадцать месяцев вперёд, и линия всё равно должна работать каждую смену в течение этого времени. Это означает, что вопрос о последней закупке, уровне запасов и способе поставки этого контроллера становятся более важными, а не менее важными в период между истечением срока действия гарантии безопасности и наступлением даты миграции. Наличие запасной части на складе не является решением проблемы уязвимости. Важно то, как вы сможете пережить уязвимость достаточно долго, чтобы затем осуществить миграцию, что является другим и законным вопросом.
Есть еще одна причина поддерживать эффективную работу маршрута поставок запчастей, и она вовсе не связана с регулированием. Программа миграции занимает годы на предприятии любого размера. За это время существующие производственные линии выходят из строя, как это всегда бывает, в самый неподходящий момент, в смену с наименьшим количеством персонала. Предприятие, имеющее документированную схему поставок запчастей и разумный складской запас, проходит миграцию без столкновения этих двух проблем.
1. Начните составление списка подключенных активов. Получите номера меток, производителя, модель и приблизительный год установки для каждого контроллера, ЧМИ, привода и блока ввода-вывода, подключенных к заводской сети. Назначьте одного владельца и установите дату выполнения первого этапа. Столбец «Дата окончания поддержки» пока можно оставить пустым.
2. Отправьте письменный запрос о сроках технической поддержки пяти ведущим поставщикам или дистрибьюторам по количеству установленных устройств. Укажите в письменном виде дату окончания периода технической поддержки для каждого семейства продуктов (месяц и год). Запишите запрошенную дату и отметьте в календаре дату следующего обращения.
3. Укажите имя ответственного за уведомления о безопасности от поставщиков и его резервного сотрудника. Убедитесь, что оба имеют доступ к каналам ваших основных брендов автоматизации. Если нет, настройте подписки на этой неделе.
4. Отныне дата окончания поддержки должна рассматриваться как конкретная спецификация при новых покупках, наряду с количеством операций ввода-вывода и ценой. Добавьте её в стандартный шаблон запроса, чтобы она перестала быть необязательным вопросом.
5. Выполните первый этап сортировки: отметьте все, что находится в пределах периода поддержки, как «поддерживать», все, что находится за его пределами, как «мигрировать», и ранжируйте список миграции по стоимости одной остановки для линии. Теперь у вас есть очередь миграции с обоснованием с точки зрения безопасности.
6. Внесите 11 декабря 2027 года в план капитальных вложений в качестве датированной статьи расходов с указанием номера в бюджете, а не в виде примечания. Режим соответствия вступает в силу в этот день, и именно этот крайний срок определяет финансирование вашей очереди на миграцию.
7. Обратите внимание на дату сентября 2026 года в любом журнале рисков или отчете об осмотре оборудования, который вы проводите. Отчетность ведется в режиме реального времени, данные охватывают весь период без ограничения по возрасту, и именно поэтому даты окончания поддержки теперь рассматриваются как даты обеспечения безопасности.
Всё это не просто бумажные документы ради самих документов. Это тот же набор фактов, который в любом случае нужен руководителю отдела технического обслуживания: что это за оборудование, как долго оно будет обслуживаться, сколько стоит его эксплуатация и когда его нужно заменить. В правилах просто указаны даты.
Если вам нужно быстро оценить, что еще пригодно к использованию, а что следует отправить на миграцию, страницы контроллеров и приводов на сайтах tztechio.com/plc и tztechio.com/industrial-automation — это удобное место для проверки наличия запчастей по вашему списку активов, а страницы брендов Siemens и Allen-Bradley охватывают большую часть того, что находится в европейских устаревших панелях управления. Начните со списка активов. Остальное вытекает из него.
--------------------------------------------------------------------------------------------
🏢 О компании TZ Tech
TZ Tech — ведущий поставщик компонентов для промышленной автоматизации, электротехники, контрольно-измерительной аппаратуры и телекоммуникаций. Мы специализируемся на поставках готовых к отгрузке товаров со складов дистрибьюторов, что позволяет нам предлагать конкурентоспособные цены и короткие сроки поставки. Благодаря нашему обширному складскому запасу мы можем найти даже редкие и снятые с производства детали, которые трудно отыскать в других местах.
🛡️ Наша приверженность качеству
Мы понимаем, что качество для вас на первом месте. Каждый компонент проходит строгий процесс проверки и контроля, поэтому вы можете покупать с абсолютной уверенностью. Что касается устаревших или снятых с производства деталей, мы придерживаемся принципа полной прозрачности и всегда предоставляем честный и точный отчет о состоянии продукта. Кроме того, на все новые детали предоставляется полная 1-летняя гарантия.
У вас есть проект или вам нужна деталь? Отправьте нам свой запрос сегодня! Наша команда стремится оперативно ответить в течение 6 часов (кроме выходных)..
Пожалуйста, читайте дальше, оставайтесь в курсе, подписывайтесь, и мы будем рады, если вы поделитесь с нами своим мнением.


Кроме того, с вашего разрешения мы хотим разместить файлы cookie, чтобы сделать ваше взаимодействие с slOC более личным. Для этого мы используем аналитические и рекламные файлы cookie. С помощью этих файлов cookie мы и третьи лица можем отслеживать и собирать информацию о вашем поведении в Интернете внутри и за пределами super-instrument.com. При этом мы и третьи лица адаптируем сайт super-instrument.com и рекламу к вашим интересам. Нажимая «Принять», вы соглашаетесь с этим. Если вы откажетесь, мы будем использовать только необходимые файлы cookie, и вы, к сожалению, не будете получать персонализированный контент. Пожалуйста, посетите нашу политику в отношении файлов cookie, чтобы получить дополнительную информацию или изменить свое согласие в будущем.
Accept and continue Decline cookies